Uredniški termin: 13. 9. 2026. Objavljeno 19. 9. 2026 po pregledu.
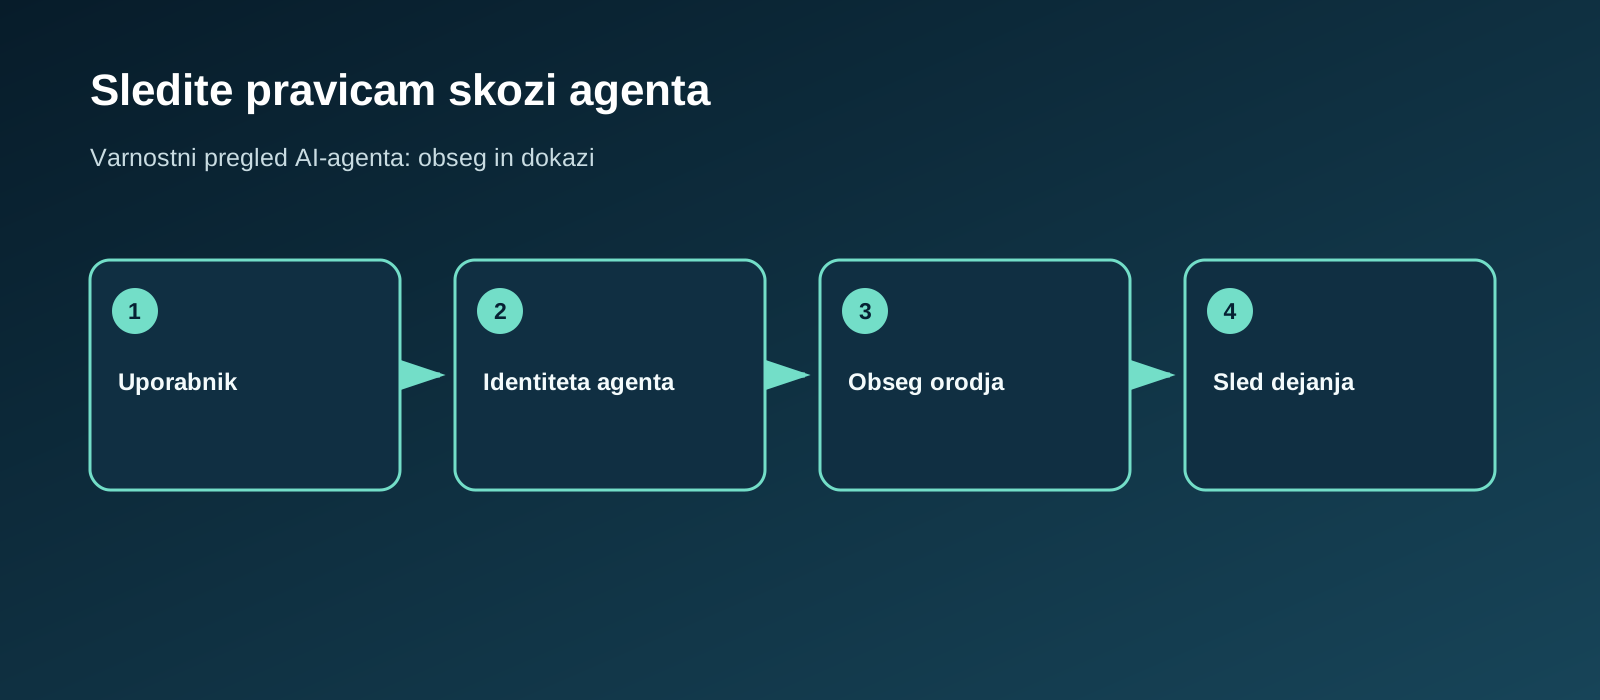
Uporaben varnostni pregled AI-agenta spremlja dejansko poslovno zahtevo od začetnega nosilca identitete, naj bo to človek, storitev, delovni tok ali načrtovano opravilo, prek agenta in identitet, ki jih uporabi, do vsakega povezanega orodja ter dokazov po izvedenem dejanju. Prikaz promptnega vrivanja je lahko pomemben, vendar je šele začetek. Odločilno je, ali lahko vpliv na vedenje modela doseže podatke ali dejanje zunaj dovoljenih pravic uporabnika.
NIST je v konceptnem dokumentu iz februarja 2026 med vprašanji za identiteto in avtorizacijo AI-agentov navedel identifikacijo, avtorizacijo, beleženje, nezatajljivost ter kontrole za preprečevanje in omejevanje promptnega vrivanja. Opozoril je tudi na tveganja, kadar imajo agenti dostop do različnih podatkov, orodij in aplikacij. Konceptni dokument NIST je dober razlog, da naročnik zahteva pregled celotne izvedbene poti, ne samo odgovorov v pogovornem oknu.
Začnite s preverljivim vprašanjem
V naročilo vključite eno vprašanje, na katero je mogoče odgovoriti z dokazi: ali lahko nezaupanja vreden nosilec identitete ali nosilec z omejenimi pravicami prek agenta prebere varovane podatke, uporabi orodje ali izvede pomemben delovni tok zunaj predvidenih pravic?
Tak zapis izvajalcu določi mejo preverjanja. Zahteva opis, kdo je začel zahtevo, katere pravice so bile predvidene, katera dejanska identiteta je dosegla ciljni sistem in katera kontrola je dejanje dovolila ali zavrnila. Naročniku tudi omogoči zavrnitev poročila, ki vsebuje le zanimive pozive in posnetke zaslona.
NIST je maja 2026 povzel odzive, v katerih je bilo splošno izraženo stališče, da AI-agenti prinašajo nove varnostne grožnje, medtem ko temeljna načela kibernetske varnosti ostajajo uporabna, vendar jih je treba prilagoditi. Povzetek NIST podpira razširitev običajnega pregleda identitet, aplikacij, API-jev in beleženja na poti delegacije in uporabe orodij.
V obseg vključite vse identitete
Opis, da ima agent eno identiteto, ni dovolj. Zahtevajte popis, ki loči uporabnika, izvajalno oziroma delovno identiteto agenta, delegirane uporabniške žetone, poverilnice priključkov, skrbnike orodij, skrbnike navodil ali virov znanja ter izvajalce opravil v ozadju, kot so čakalne vrste in spletne kljuke.
Za vsako identiteto zabeležite izvor, način avtentikacije, dejanske pravice, osebe s pravico do spremembe, hrambo in menjavo poverilnic ter preklic dostopa. Če agent uporablja tako lastno storitveno identiteto kot delegirano identiteto uporabnika, zahtevajte ločena testna primera. Ciljna aplikacija lahko v enem primeru uveljavlja omejitve uporabnika, v drugem pa vidi široko privilegirano aplikacijo.
Kadar na dostop vplivajo imeniki, skupine, sinhronizacija identitet ali privilegirano upravljanje, vključite tudi varnost Active Directoryja. Kadar dostop določajo vloge delovnih obremenitev, shrambe skrivnosti ali dovoljenja upravljanih storitev, vključite še varnost v oblaku.
Avtorizacijo obravnavajte kot zaporedje kontrol
Avtentikacija pove, kdo pošilja zahtevo. Avtorizacija določi, ali sme ta akter na določenem viru izvesti določeno dejanje. Pregled mora ugotoviti, ali se ta odločitev ohrani med načrtovanjem, izbiro orodja, izvedbo, delom v ozadju in predajo rezultata.
Za pomembne delovne tokove zahtevajte matriko avtorizacije. Naslednja tabela je predlagani del naročila za izmišljenega podpornega agenta; ne predstavlja dokaza za dejanski izdelek.
| Akter in zahtevano dejanje | Pričakovana kontrola | Dokaz, ki ga mora ohraniti izvajalec |
|---|---|---|
| Običajen podporni uporabnik zahteva svoj primer | Dovoli samo dovoljeni primer in polja | Dejanska identiteta, odločitev za objekt, odgovor brez občutljivih podatkov, povezovalni ID |
| Isti uporabnik zahteva primer druge stranke | Zavrni pred vrnitvijo podatkov | Dogodek zavrnitve, rezultat API-ja ali orodja, brez varovanih polj |
| Agent predlaga vračilo denarja | Zahtevaj ustrezno vlogo in odobritev | Odločitev pravila, identiteta odobritelja, dogodek in končno stanje |
| Preklican žeton doseže opravilo v čakalni vrsti | Opravilo prekliči ali ga ob izvajanju zavrni brez izvedbe dejanja | Čas preklica, odločitev izvajalca, brez končanega dejanja |
Varno preverite ločevanje podatkov med uporabniki in najemniki, spremembe vlog, preklic dostopa, parametre orodij pod nadzorom uporabnika ter uporabo orodja zunaj določenega delovnega toka. Uporabite odobrene testne račune z različnimi pravicami in sintetične zapise. Namen ni dokazovati popolne odpornosti modela na vsak nenavaden vnos. Namen je preveriti, ali zunanja kontrola pravic prepreči, da bi neustrezna odločitev agenta postala nepooblaščeno dejanje.
Pri orodjih, ki kličejo API-je, vključite predvidenega prejemnika žetona oziroma ciljni API, kot ga izraža polje aud, ter obseg žetona, strežniško avtorizacijo na ravni objekta, obravnavo napak ter omejitve zahtevkov ali stroškov. Testiranje varnosti API-jev je pomembno, ker se odločilna avtorizacija pogosto zgodi na meji priključka ali API-ja.
Popišite orodja in pravice
Verodostojen pregled vsebuje popis orodij: neposredne funkcijske klice, vtičnike, sisteme za pridobivanje dokumentov, brskalnik ali avtomatizacijo ter dejanja prek delovnih tokov, čakalnih vrst in spletnih kljuk. Pri vsakem orodju zahtevajte lastnika in namen, dovoljene vhode in izhode, klasifikacijo podatkov, mejo najemnika, izvajalno identiteto, vrste dejanj, odobritev, možnost varne ponovitve ali razveljavitve ter pravilo, ki mora dejanje dovoliti ali zavrniti.
Najmanjše potrebne pravice preverite v dejanski konfiguraciji. Agent, ki bere proste termine, ne potrebuje samodejne pravice za spreminjanje vseh koledarjev. Agent, ki pripravi osnutek odgovora, ne potrebuje splošne poverilnice za pošiljanje pošte, kadar pošiljanje nadzoruje omejena pot odobritve. Pri orodjih z velikim vplivom naj končno avtorizacijo izvede določeno, ponovljivo pravilo v ciljnem sistemu ali izrecna odobritev, ne le presoja modela.
OWASP svoj vodnik opisuje kot praktična in izvedljiva priporočila za varne agentske aplikacije, ki uporabljajo velike jezikovne modele. OWASP Securing Agentic Applications Guide 1.0 je uporaben vir pri pretvorbi popisa v izvedljive kontrole.
Revizijska sled mora biti rezultat pregleda
Zapis, da je uporabnik postavil vprašanje, ne zadošča. Pri pomembnem dejanju mora izvajalec povezati identifikator zahteve ali delovnega toka med začetnim nosilcem identitete, uporabniško sejo, kadar obstaja, izvajanjem agenta, odločitvijo pravila, pridobivanjem podatkov, klicem orodja, dogodkom ciljne storitve, odobritvijo in končnim odgovorom.
Zapis naj vsebuje začetnega nosilca identitete, naj bo to uporabnik ali storitev, dejansko izvajalno identiteto, orodje, odobreno vrsto dejanja, kategorijo cilja, sklic na odločitev ali odobritev, čas, rezultat in povezovalni ID. Preverite uspešna in zavrnjena dejanja, pripis dejanja kljub skupnemu storitvenemu računu, zaščito dnevnikov pred običajnimi operaterji in zmožnost odzivne ekipe, da sestavi reprezentativno zaporedje dogodkov.
Izraz nezatajljivost uporabite previdno. Tehnični pregled lahko oceni dokaze in povezavo z identiteto za model odgovornosti organizacije; ne more obljubiti pravnega dokazovanja.
Kontrolni seznam in pogoji za ustavitev
Končno poročilo naj vsebuje:
- diagram meja zaupanja z identitetami, orodji, podatki, odobritvami in cilji beleženja;
- popis dejanskih identitet in pravic, ne le načrtovanih vlog;
- preverjene primere dovolitev in zavrnitev iz matrike avtorizacije;
- dokaze brez občutljivih podatkov o uveljavljanju v ciljnem sistemu in povezanosti dnevnikov;
- odpravo vzroka, lastnika ukrepa in ponovljivo merilo za ponovno preverjanje;
- jasne omejitve, vključno z nepreverjenimi orodji, mejami tretjih ponudnikov, nadomestnimi okolji in izključenimi potmi.
Pregled ustavite ali na novo omejite, kadar izvajalec ne dobi odobrenih testnih računov z različnimi pravicami, ne more ugotoviti izvajalne identitete pomembnega orodja, ne more varno nadomestiti nepovratnega dejanja ali ne more pridobiti dokaza iz ciljne točke uveljavljanja. To so vrzeli obsega, ne razlog za pozitivno oceno šibkega pregleda.
Praktična odprava mora navesti prizadeto identiteto, orodje in neuspešno mejo. Pogosti ukrepi so zamenjava široke poverilnice priključka z omejeno delegacijo, strežniško preverjanje pravic na ravni objekta, ločitev bralnih in zapisovalnih orodij, odobritev pred nepovratnim dejanjem, preklic neuporabljenih poverilnic in zaščita povezanih revizijskih dogodkov. Nato s prvotnim zavrnjenim primerom in legitimnim dovoljenim primerom izvedite ponovno preverjanje ter zabeležite obseg in omejitve. Smernice za pripravo na penetracijski test pomagajo urediti vloge, kontakte in varne zapise za tak pregled.
Pogosta vprašanja
Ali mora pregled zajemati promptno vrivanje?
Da. Uporabite ga za preverjanje, ali lahko nezaupanja vredna vsebina vpliva na agenta. Uspeh merite po tem, ali vpliv obide avtorizacijo, sproži neodobreno uporabo orodja, razkrije varovane podatke ali poruši revizijsko sled.
Ali naj agent uporablja lasten račun ali identiteto uporabnika?
Pregled naj obravnava obe zasnovi, kadar obstajata. Omejena identiteta agenta lahko ustreza storitveni funkciji, delegacija pa lahko ohrani uporabnikove meje dostopa. V obeh primerih preverite dejanske pravice, preklic, uveljavljanje v ciljnem sistemu in pripis dejanj v dnevnikih.
Kateri je najmanjši dokaz, ki ga moram pričakovati?
Pričakujte popis identitet, popis pravic orodij, preverjeno matriko avtorizacije, dokaze o dovolitvah in zavrnitvah, iz katerih so odstranjeni občutljivi podatki, validacijo revizijske sledi, ukrepe za odpravo, merila za ponovno preverjanje in navedene omejitve. Sami pozivi in posnetki zaslona ne dokazujejo varnosti poslovnega delovnega toka.

Komentarji
Ni še komentarjev. Bodite prvi!
Dodaj komentar