Migracije na dMSA ne potrdite kot uspešne samo zato, ker aplikacija v začetni fazi še deluje. Dokončanje onemogoči stari račun. Spremembo sprejmite šele, ko z novo avtentikacijo preverite delovanje končne konfiguracije. Microsoftov pregled
Delegirani upravljani storitveni račun (dMSA) nadomesti večkrat uporabljivo geslo klasičnega storitvenega računa z upravljanimi, naključnimi ključi. Avtentikacijo veže na odobrene identitete računalnikov. Vodnik vsebuje priporočila za presojo spremembe, ne ugotovitev o vašem okolju. Izhodiščni datum dokumentacije je 14. september 2026; datum preverjanja konkretne uvedbe zabeležite posebej. Delovanje dMSA
Kaj urediti pred določitvijo termina
- Potrdite podporo za račun, vse gostitelje in dejansko topologijo aplikacije.
- Preverite varnostne posodobitve in odstranite neupravičena dovoljenja za nadzor računov.
- Popišite vse uporabe stare identitete, tudi sisteme za obnovitev in občasna opravila.
- Preizkusite zahtevane avtentikacijske poti in preverite replikacijo med zadevnimi lokacijami.
- Preizkusite dokončanje ter oba scenarija vrnitve in določite odgovorne osebe.
- Dogovorite se o času za preverjanje in napakah, ob katerih boste sprožili obnovitev.
Pri odobritvi spremembe uporabite spodnjo tabelo. Odobritev dokončanja in potrditev uspešnosti sta ločeni odločitvi.
| Razpoložljiva dokazila | Odločitev |
|---|---|
| Nepodprt gostitelj, nerazjasnjena topologija, manjkajoč popravek ali neupravičen nadzor | Ustavite postopek; odpravite pred odobritvijo |
| Manjkajoč gostitelj, nepričakovana vključitev, neuspešna avtentikacijska pot, nedelujoča replikacija ali prekratko čakanje | Dokončanje odložite |
| Predpogoji izpolnjeni; preizkusa dokončanja in obnovitve dosegata dogovorjena merila | Odobrite termin nadzorovanega dokončanja |
| Končno stanje, dovoljenja, replikacija in novi preizkusi aplikacije ustrezajo merilom | Zabeležite končno potrditev uspešnosti |
| Zahtevana preverjanja v dogovorjenem času niso uspešna | Sprožite preizkušen postopek obnovitve |
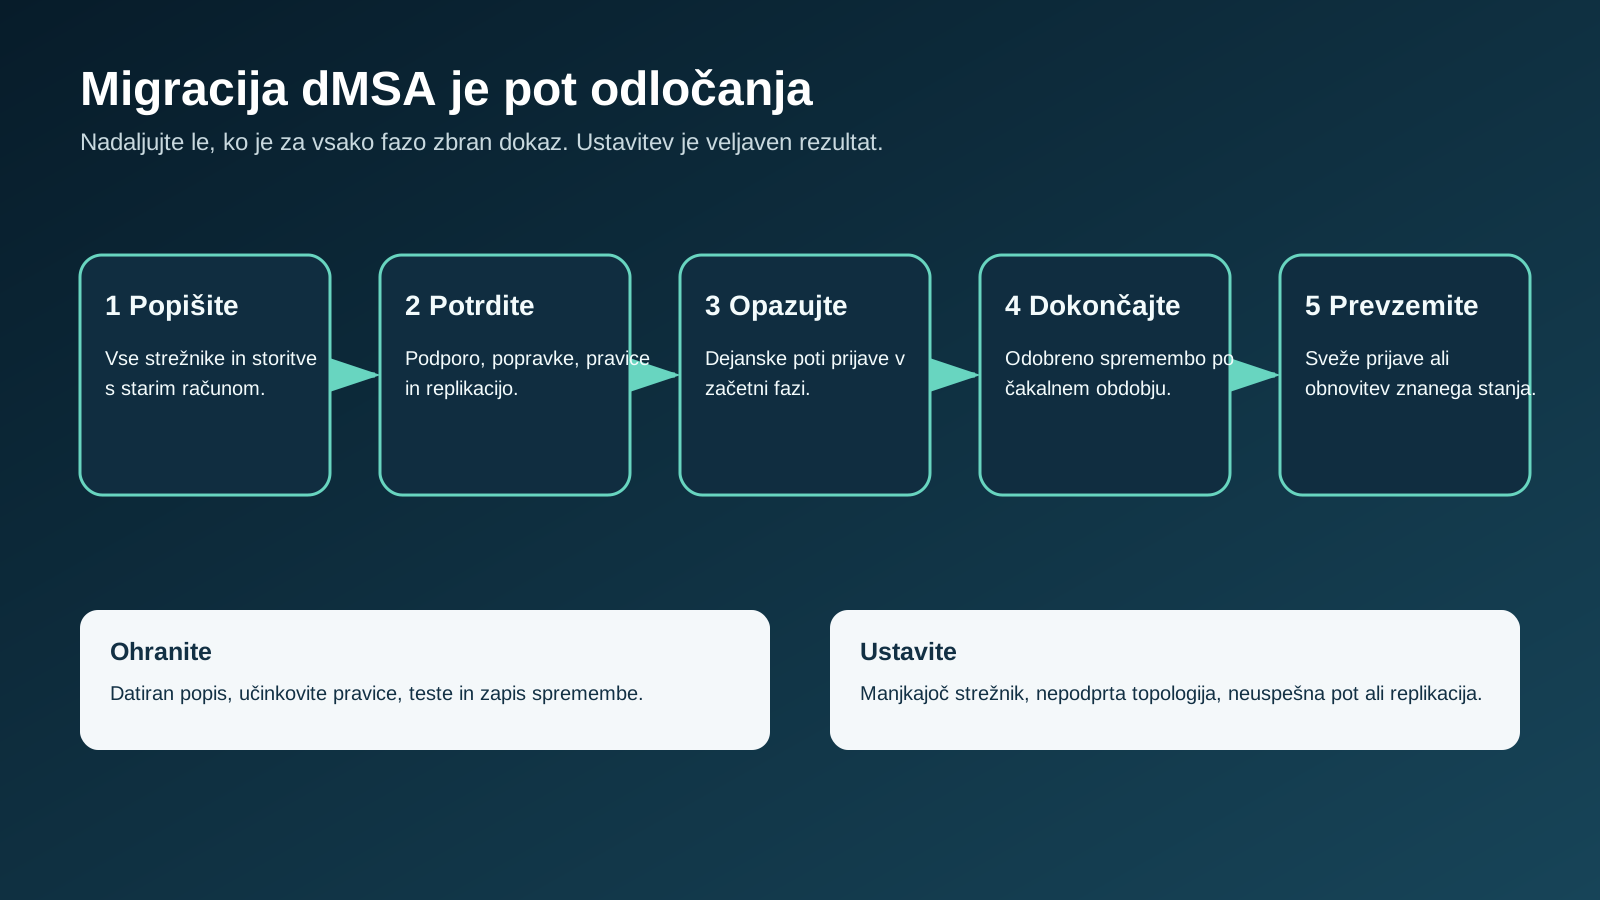
Izpolnjeni predpogoji omogočajo nadzorovano dokončanje; uspešnost v produkciji potrdite z dokazili, zbranimi po njem.
Potrdite podporo in dovoljenja
Izhodišče mora biti klasičen storitveni račun. Migracija z obstoječega upravljanega storitvenega računa, tudi skupinskega upravljanega storitvenega računa (gMSA), ni podprta. Omejitve migracije
Microsoftova primerjava računov izključuje aplikacije na več strežnikih ali za izravnalnikom obremenitve, navodila za migracijo pa obravnavajo več naprav. Za skupne storitve, strežniške skupine in aplikacije za izravnalnikom obremenitve pridobite potrditev Microsofta ter dobavitelja aplikacije za dejansko topologijo, operacijske sisteme in gradnje. Primerjava računov, Navodila za migracijo
Dokumentirano izhodišče za nastavitev je Windows Server 2025; za druge sisteme zahtevajte izrecno dokazilo o podpori. Zabeležite izdaje, različice, celotne gradnje in zbirne posodobitve gostiteljev. Preverite dejansko veljavni Kerberosov pravilnik odjemalca, vključno z nastavitvijo DelegatedMSAEnabled z vrednostjo DWORD 1 na poti HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\Parameters. Preverite korenski ključ storitve za distribucijo ključev (KDS), dovoljenja za migracijo in dvosmerno zaupanje med gozdovi, kadar je potrebno. Predpogoji za nastavitev
Določite zapisljivi domenski krmilnik (DC) z Windows Server 2025 za migracijo. Popišite še krmilnike, ki bodo gostiteljem na voljo med običajnim delovanjem, izpadom lokacije in obnovitvijo, ter shranite dokazila o gradnjah in podpori. Migracija zahteva dostop do zapisljivega krmilnika. Zahteve za migracijo
Na vseh krmilnikih z Windows Server 2025 preverite ustrezne popravke ter zabeležite nameščeno posodobitev, uporabljeno gradnjo in datum. KB5063878, gradnja 26100.4946, je zgodovinska referenca iz avgusta 2025, ne današnji pogoj za odobritev. Preverite zahtevano podprto zbirno posodobitev za uvedbo in njene relevantne znane težave. Microsoftov zapis o posodobitvi
Akamai navaja, da je popravek za CVE-2025-53779 zaprl prvotno pot stopnjevanja pravic BadSuccessor, zloraba pa je ostala mogoča ob nadzoru nad dMSA in ciljnim računom. Preglejte dejanska dovoljenja uporabnikov, skupin in računalnikov za ustvarjanje ali spreminjanje dMSA, migracijske povezave na obeh računih, dovoljene naprave ter nadzor odobrenih računalniških računov. Vključite dedovanje, članstvo v skupinah, organizacijske enote, vsebnike, lastništvo in pravice spreminjanja pravil dostopa. Odstranite neupravičena dovoljenja in vključite revizijsko beleženje občutljivih sprememb. Analiza popravka in dovoljenj
Zberite dokazila v začetni fazi
Lastnik aplikacije naj potrdi popis, pripravljen iz nastavitev storitev, načrtovanih opravil, dokumentacije aplikacij in dnevnikov avtentikacije. Zajamite pasivna vozlišča, oddaljene lokacije, vzdrževanje in redka opravila. Za vsakega gostitelja zabeležite identiteto računalnika v imeniku Active Directory (AD), namen, veljavni pravilnik, dejansko dovoljenje za pridobivanje upravljanega gesla in rezultat preizkusa. Nepričakovano vključitev raziščite pred dokončanjem. Vključevanje gostiteljev
Zabeležite začetna imena storitvenih principalov (SPN), ki pri Kerberosovi avtentikaciji označujejo storitve, dovoljenja za vire, delegiranje, pravilnike avtentikacije in članstvo v silosu pravilnikov avtentikacije, torej pripadnost računa skupini s temi pravilniki. Preizkusite vsako končno točko, odvisni vir, pot delegiranja in uporabljeno povezavo med domenami ali gozdovi. Preverite pridobivanje in uporabo Kerberosovih storitvenih vstopnic, poverilnic za dostop do storitev, ter pričakovano identiteto na cilju.
Pričakovane atribute po dokončanju primerjajte natančno. Microsoft dokumentira SPN-je, ustrezna atributa delegiranja msDS-AllowedToDelegateTo in msDS-AllowedToActOnBehalfOfOtherIdentity, pravilnik avtentikacije ter članstvo v silosu. »Auth for Delegation« pomeni TRUSTED_TO_AUTH_FOR_DELEGATION (0x1000000), ne zastavice neomejenega delegiranja TRUSTED_FOR_DELEGATION (0x80000). Spremembe ob dokončanju, Pomen zastavic
Neomejeno delegiranje omogoča storitvi delovanje v imenu uporabnikov brez omejitve ciljnih storitev. Microsoft opozarja, da po dokončanju ne deluje, če ga je uporabljal stari račun, prav tako ne ob zaščiti dMSA s Credential Guard. Če je od njega odvisen zahtevan postopek, migracijo ustavite do uspešnega preizkusa podprte nadomestne rešitve. Omejitve delegiranja
Po Start-ADServiceAccountMigration preverite povezave računov, stanje dMSA 1 in dovoljenja za vključevanje naprav. Po spremembi varnostnega opisnika, ki določa dostop do objekta, pred dokončanjem počakajte najmanj 14 dni; Microsoft priporoča 28 dni v začetni fazi. Zabeležite datume sprememb in preverite replikacijo, torej usklajevanje podatkov med krmilniki. Nedelujoča replikacija ali omrežno ločeni krmilniki zahtevajo odlog; poznejše spremembe dovoljenj zahtevajo ponovno presojo obdobja opazovanja. Začetna faza in časovna priporočila
Omogočite dnevnik Microsoft\Windows\Security-Kerberos\Operational. Dogodek 307 označuje migracijsko dejavnost in par računov, 308 poskus vključitve naprave, 309 pa poskus pridobivanja ključev. Noben od teh poskusov sam po sebi ne dokazuje uspeha. Račune, gostitelje, časovne oznake in uporabljene krmilnike povežite z izidi avtentikacije ter rezultati aplikacije. Opisi dogodkov
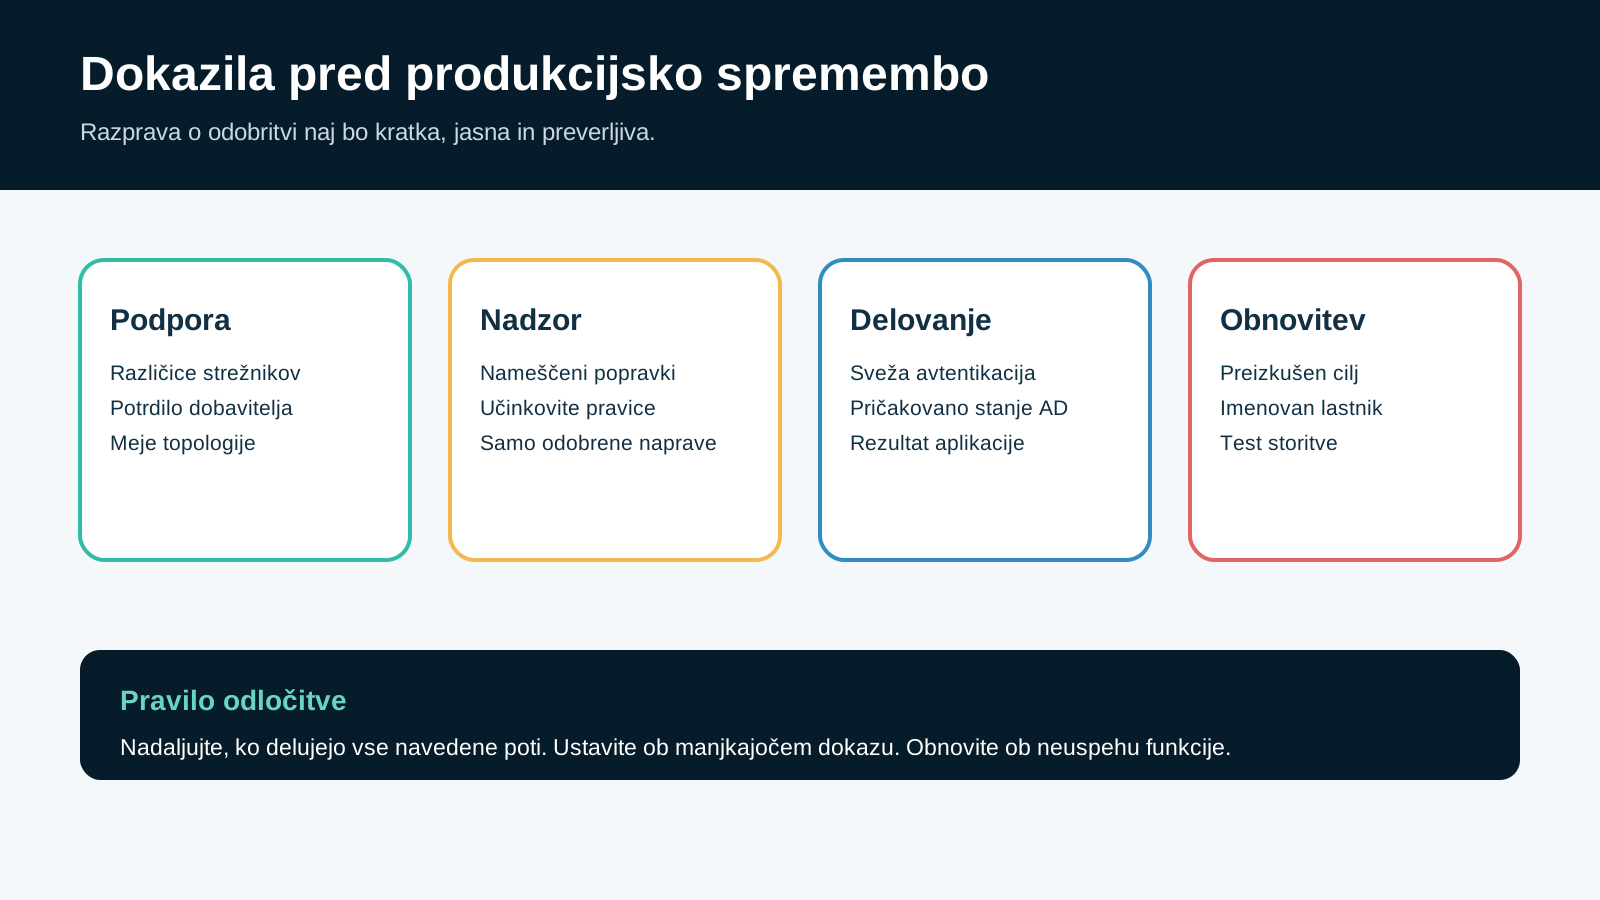
Shranite dokazila o podpori, dovoljenjih, gostiteljih, replikaciji, preizkusih in obnovitvi; vsakemu zapisu določite datum ter odgovorno osebo.
Dokončajte migracijo in preverite rezultat
Dokončanje preizkusite v reprezentativnem nadzorovanem okolju in dokumentirajte razlike glede na produkcijo. V odobrenem terminu izvedite Complete-ADServiceAccountMigration. Preverite stanje 2, prenesene atribute, odstranitev začasnih dovoljenj za vključevanje naprav, onemogočenost starega računa in odstranitev njegovih SPN-jev. Preverite enoličnost SPN-jev ter replikacijo; izvorni račun ohranite. Spremembe ob dokončanju
Pri podprti topologiji z več napravami po koncu migracije ročno posodobite PrincipalsAllowedToRetrieveManagedPassword. Zabeležite dovoljenja pred spremembo in po njej, primerjajte dejanski dostop, tudi prek skupin, z odobrenim popisom gostiteljev ter odpravite odstopanja. Preverite replikacijo, nato z vsakega odobrenega gostitelja opravite novo avtentikacijo in preizkuse aplikacije. Zahteva za več naprav
Kadar je primerno, uporabite nadzorovane ponovne zagone ali nove seje v kontekstu zadevne storitve. Veljavne vstopnice lahko ohranijo dostop po onemogočitvi računa, zato stara seja le malo pove o uspešnosti prehoda. Shranite dokazila o uporabi vstopnic in rezultate na cilju. Veljavnost vstopnic
Obnovitev sprožite, če zahtevane funkcije, atributi, dovoljenja ali replikacija v dogovorjenem času ne izpolnijo meril. Potrditev velja za popisane gostitelje in preizkušene funkcije na zabeleženih gradnjah ter nastavitvah. Po sprejemu spremljajte neuspešne avtentikacije, nepričakovane naprave in spremembe migracijskih povezav. Presojo ponovite ob spremembah gostiteljev, dovoljenj, delegiranja, zaupanj ali topologije.
Preizkusite ciljno stanje obnovitve
Preizkusite dva scenarija. Prekinitev v začetni fazi naj povrne izvorno konfiguracijo brez povezave med računoma. Za vrnitev po dokončanju določite, ali je cilj začetna faza s povezanima računoma ali izvorna konfiguracija brez povezave.
Undo-ADServiceAccountMigration razveljavi eno fazo: v začetni fazi odstrani povezavo, po dokončanju pa vrne začetno fazo. Reset-ADServiceAccountMigration ponastavi migracijo in odstrani povezavo. Vrnitev na izvorno konfiguracijo po dokončanju zato zahteva ločeno preverjen korak odstranitve povezave oziroma ponastavitve ter potrebno obnovitev nastavitev. Undo, Reset
Pri obeh scenarijih preverite omogočenost računa, pripadnost SPN-jev, delegiranje, dovoljenja, replikacijo in novo avtentikacijo aplikacije. Shranite identifikatorje računov, začetno in končno stanje, ukaze, rezultate, korake obnovitve, trajanje ter potrditev lastnika aplikacije. Izvorni račun ohranite za obnovitev. Navodila za obnovitev
Trije kratki odgovori
Ali dogodek 309 dokazuje prejem uporabnih ključev? Ne. Beleži poskus; povežite ga z uspešno avtentikacijo in rezultati aplikacije.
Ali pravilnik vstopnic upravičuje krajše čakanje? Vodnik ne daje podlage za skrajšanje Microsoftovega najmanj 14-dnevnega ali priporočenega 28-dnevnega obdobja. Ločeno zabeležite veljavna pravilnika za veljavnost vstopnice za dodeljevanje vstopnic (TGT) in njeno obnavljanje: privzeti vrednosti sta 10 ur in sedem dni. Veljavnost TGT, Obdobje obnavljanja
Ali uspešen ukaz pomeni konec obnovitve? Ne. Obnovitev je končana, ko sta potrjena preizkušeno ciljno stanje in delovanje aplikacije.
Zanima vas več o tej temi? Preberite mojo strokovno stran o Active Directory Security →

Komentarji
Ni še komentarjev. Bodite prvi!
Dodaj komentar