Uredniški termin: 19. 9. 2026. Objavljeno 19. 9. 2026 po pregledu.
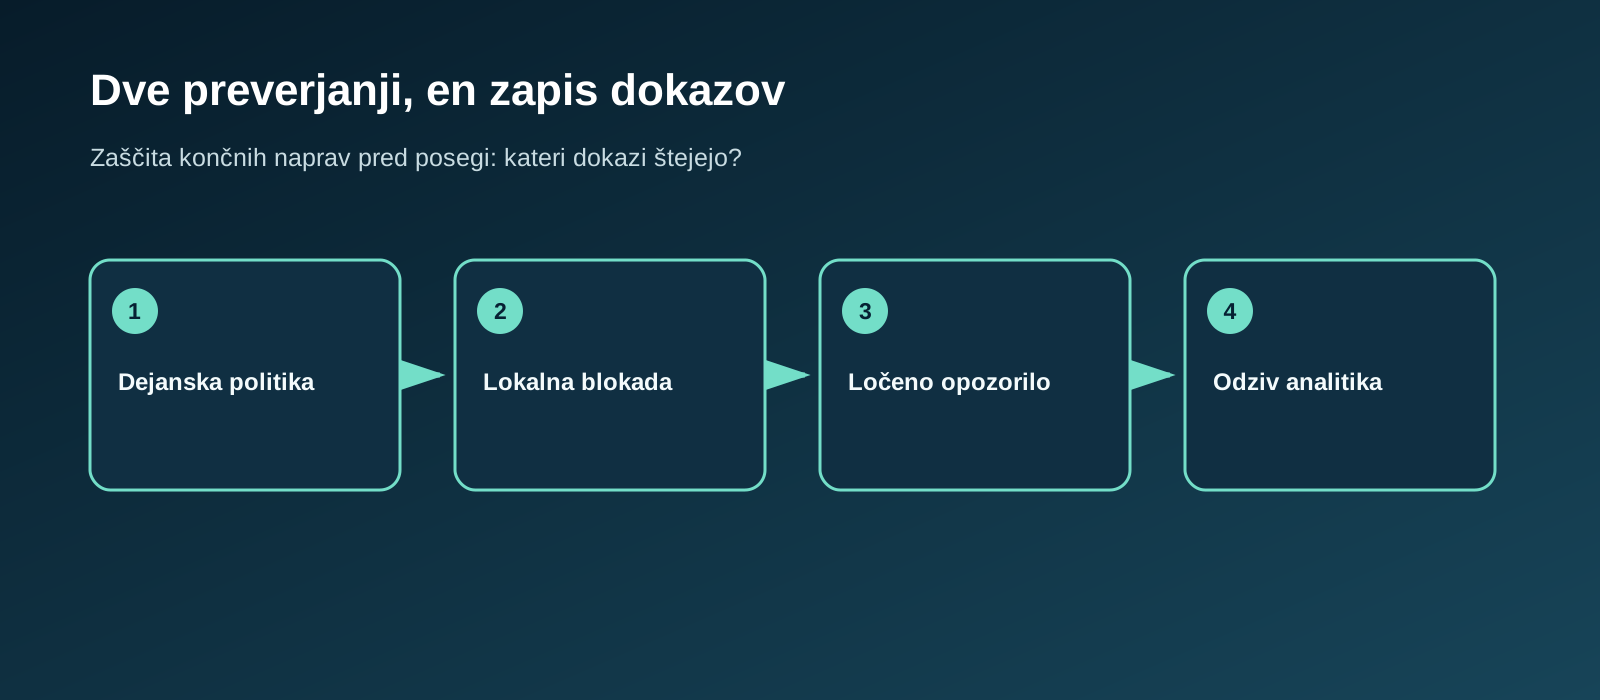
Zelena oznaka v nadzorni plošči pove, da je sistem prejel poročilo o stanju naprave. Sama po sebi še ne pove, ali zaščitene nastavitve kljubujejo nepooblaščenim spremembam, ali senzor pošilja uporabne podatke in ali se bo analitik odzval na opozorilo. Preverjanje zaščite končnih naprav zato poveže štiri dokaze: naprava je vključena v storitev, dejanska politika je pravilna, nadzorovan preizkus posega dokaže lokalno blokado, ločen varen preizkus zaznavanja pa doseže odgovorno osebo po poti opozarjanja. Microsoft Defender for Endpoint je v nadaljevanju konkreten primer; enako logiko dokazovanja lahko uporabite tudi pri drugih rešitvah.
Najprej opredelite trditev
Trditev »EDR deluje« je preširoka. Uporabite dve ločeni trditvi: »Na tej upravljani delovni postaji Windows je nadzorovan poskus spremembe zaščitene protivirusne nastavitve blokiran in zabeležen na napravi« ter »ločen neškodljiv scenarij zaznavanja ustvari opozorilo, ki ga operativna ekipa prejme in obravnava v dogovorjenem času«. Zapišite skupino naprav, skrbnika politike, čas preverjanja, dovoljena dejanja, pričakovani lokalni dokaz, pričakovano opozorilo in osebo, ki bo sprejela vsak rezultat.
Microsoft odpornost proti posegom opisuje kot kombinacijo zdravja naprav, centralnega upravljanja, najmanjših potrebnih pravic, preprečevanja in zaznavanja. Nastavitev na eni napravi je le del te celote. Dokumentacija navaja več vrst opozoril o morebitnih posegih, vendar morate posamezen preizkus presojati glede na njegov dokumentirani pričakovani rezultat, ne glede na domnevo, da vsako dejanje sproži isto opozorilo. Pri opredelitvi obsega uporabite Microsoftove smernice o odpornosti proti posegom.
| Vprašanje | Dokaz, ki ga shranite | Razlog za ustavitev |
|---|---|---|
| Ali je naprava v obsegu? | ID naprave, OS, stanje vključitve in upravljanja | Naprave ni v inventarju ali obsegu politike |
| Ali zaščita dejansko velja? | Dodelitev politike in stanje na napravi | Portal in naprava kažeta različni stanji |
| Ali je sprememba blokirana? | Časovno označen lokalni dogodek in zapis preizkusa | Zaščitena nastavitev se nepričakovano spremeni |
| Ali ločen preizkus sproži opozorilo? | Opozorilo v portalu za isto napravo in čas | V dogovorjenem času ni pričakovanega opozorila |
| Ali je sledil odziv? | Odgovorna oseba, odločitev in dokaz o zaključku | Opozorilo ostane prezrto ali nepojasnjeno zaključeno |
Preverite dejansko stanje na napravi
Začnite s predstavnikom skupine upravljanih naprav in zabeležite politiko, ki bi morala veljati. Za Windows Microsoft navaja ukaz Get-MpComputerStatus | Select-Object IsTamperProtected, RealTimeProtectionEnabled za vpogled v stanje zaščite pred posegi in sprotne zaščite. Opozarja tudi, da je lahko sprememba zaščitene nastavitve prek pravilnika skupine navidezno uspešna, čeprav je zaščita njen učinek blokirala. Zato primerjajte rezultat na napravi z dodeljeno centralno politiko in shranite oboje. Posnetek konfiguracije sam ne dokazuje učinkovite zaščite. Nastavitev zaščite v sistemu Windows
Ločeno preverite vključitev naprave in zdravje senzorja. Microsoftovo poročilo Device Health razlikuje med aktivnimi in neaktivnimi napravami ter med okvarjeno komunikacijo in odsotnostjo podatkov senzorja. Pri tihi napravi ni mogoče trditi, da bodo njena opozorila dosegla operativno ekipo. Zabeležite čas poročila, filter in identifikator naprave ter vrzeli raziščite pred preizkusom. Če naprave sploh ni v poročilu, je morda potrebna odprava težave pri vključitvi ali inventarju, ne pri politiki zaščite. Poročilo o zdravju naprav
Ustvarite nadzorovan signal in sledite njegovi poti
Na testni napravi ali strogo nadzorovani produkcijski napravi izvedite dve ločeni odobreni preverjanji. Najprej z neškodljivo spremembo preverite, ali zaščitena nastavitev ostane nespremenjena, in preglejte lokalni zapis. Nato izberite dokumentiran demonstracijski scenarij zaznavanja, pri katerem je pričakovano opozorilo v portalu, ter mu sledite do odzivne ekipe. Microsoft objavlja neškodljive scenarije za več področij zaščite. Pričakovani rezultati se razlikujejo, zato shranite uporabljena navodila in vnaprej določite, kdo spremlja posamezen rezultat. Produkcijskega senzorja ne izklapljajte in ne zaganjajte neodobrene kode zgolj zato, da bi videli odziv konzole. Demonstracijski scenariji Defenderja
Pri preverjanju zaščite pred posegi zabeležite, ali je bila nameravana sprememba blokirana in kaj je zapisala naprava. Microsoft navaja, da dogodek Windows Defender Antivirus z oznako 5013 pomeni, da je zaščita blokirala spremembo, ter navede zadevno nastavitev. To je koristen lokalni dokaz. Neškodljiva blokirana sprememba ne sproži nujno samostojnega opozorila v portalu; po Microsoftovih pojasnilih lahko del dejavnosti ostane le na časovnici naprave ali v naprednem iskanju. Vnaprej določite, ali pričakujete zapis na časovnici, podatek za iskanje, lastno pravilo zaznavanja ali dokumentirano opozorilo proizvajalca. Rezultat presojajte glede na to pričakovanje. Microsoftova razlaga dogodka, smernice o odpornosti proti posegom
Ekipa za spremljanje naj opozorilo iz ločenega demonstracijskega preizkusa zaznavanja obravnava po običajnem postopku. Ali je prispelo v pravo vrsto? Ali je bilo mogoče določiti skrbnika naprave? Ali je analitik razlikoval med načrtovanim preizkusom in nepooblaščenim poskusom? Ali je sledil pravilu za stopnjevanje? Tak preizkus dokazuje določeno pot zaznavanja in odziva, ne pa opozarjanja prav pri posegih. Če potrebujete tudi ta dokaz, uporabite dokumentiran varen scenarij za opozorilo o posegu ali odobreno lastno pravilo zaznavanja s pričakovanim signalom in zapisom odziva. Lokalna blokada ostane dokaz uveljavljanja zaščite tudi brez samostojnega opozorila. Čase odziva navedite kot meritve tega preizkusa, ne kot splošno jamstvo izdelka.
Preglejte izjeme in vzdrževalne poti
Izjema lahko pravilno politiko naredi nepomembno za kritično napravo. Primerjajte izključitve, nepodprte naprave, zastarele podatke o vključitvi in začasna diagnostična obdobja z odobrenim inventarjem. Microsoft pojasnjuje, da mora biti naprava vključena v Defender for Endpoint, preden zanjo veljajo nastavitve zaščite iz portala ali Intune, ter opisuje dodatne zahteve za zaščito protivirusnih izključitev. Predpostavke preverite na dejanski skupini naprav. Iz vključenega glavnega stikala ne sklepajte, da so zaščitene tudi vse izključitve. Odpravljanje težav z zaščito pred posegi
Če legitimno vzdrževanje zahteva začasno spremembo, določite odobreno diagnostično obdobje, odgovorno osebo in čas poteka. Microsoft navaja, da so spremembe zaščitenih nastavitev v načinu odpravljanja težav začasne in se po izteku vrnejo na prejšnje stanje. Preverite vrnitev običajne nastavitve, zdravje naprave in to, da izjema ni neopazno postala trajna. Obnašanje diagnostičnega načina
Zaključite z zapisom, ki ga lahko ponovite
Končni rezultat je kratek sveženj dokazov: obseg in ločena pričakovana izida, dejanska politika in stanje senzorja pred preverjanjem, obe odobreni metodi, lokalni dokaz blokade in pričakovani centralni zapis, ločeno demonstracijsko opozorilo in zahtevek odzivne ekipe, odstopanja, odgovorna oseba in datum ponovitve. Če preverjanje ne uspe, ugotovite, ali je težava pri dostavi politike, stanju naprave, prenosu podatkov, usmerjanju opozorila ali obravnavi analitika. Vsaka zahteva drugačno odpravo. Vodnik za pripravo na penetracijski test pomaga določiti obseg in odobritev nadzorovanega preizkusa; poročanje o tveganju pa poveže neuspešen nadzor z odločevalcem.
Uspeha na enem prenosniku ne posplošujte na celotno okolje. Preverjanje ponovite za pomembne skupine naprav, operacijske sisteme, načine upravljanja in posebej pomembne sisteme. Ponovite ga po spremembi politike, selitvi postopka vključevanja, večji posodobitvi agenta ali spremembi postopka spremljanja. Bistveno vprašanje je, ali vsaka pomembna skupina naprav še vedno preprečuje poseg, poroča in dobi odziv.
Pogosta vprašanja
Ali zelena nadzorna plošča zadostuje kot dokaz zaščite?
Ne. Kaže poročano stanje v določenem trenutku. Dodajte dokaz o dejansko veljavni politiki na napravi, nadzorovan signal in zabeležen odziv. Neaktivne naprave in moteno komunikacijo raziščite, preden skupni odstotek pokritosti razglasite za popoln.
Ali dogodek 5013 dokazuje, da je analitik prejel opozorilo?
Ne. Dokazuje lokalno blokirano spremembo zaščitene nastavitve Microsoft Defender Antivirus. Pričakovani centralni zapis je lahko na časovnici ali v podatkih za iskanje, ne nujno opozorilo. Pot odziva preverite z ločenim dokumentiranim preizkusom, ki mora sprožiti opozorilo; posebej preverite opozarjanje o posegih le s scenarijem, pri katerem je tak izid pričakovan.
Ali moramo za preizkus izklopiti agenta?
Uporabite odobrene demonstracije proizvajalca in dokumentirano vzdrževalno okno. Nenadzorovana zaustavitev agenta lahko prekine zaščito in sploh ne preveri poti opozarjanja, ki vas zanima. Najprej določite pričakovani signal in merila za vrnitev v normalno stanje.
Zanima vas več o tej temi? Preberite mojo strokovno stran o Evasion & EDR →

Komentarji
Ni še komentarjev. Bodite prvi!
Dodaj komentar